Eindringversuche früh erkennen
Bedrohungen und Eindringversuche werden in Echtzeit erkannt und überwacht: Ihr Team sieht sie, während sie geschehen.
Die Bedrohung · Ist Ihr Netzwerk die Schwachstelle?
Cyberabwehr mit der Disziplin physischer Sicherheit: Sie schirmt kritische Standorte gegen digitale Angriffe ab, erkennt Eindringversuche in Echtzeit und fügt sich in die vorhandenen Systeme vor Ort ein.
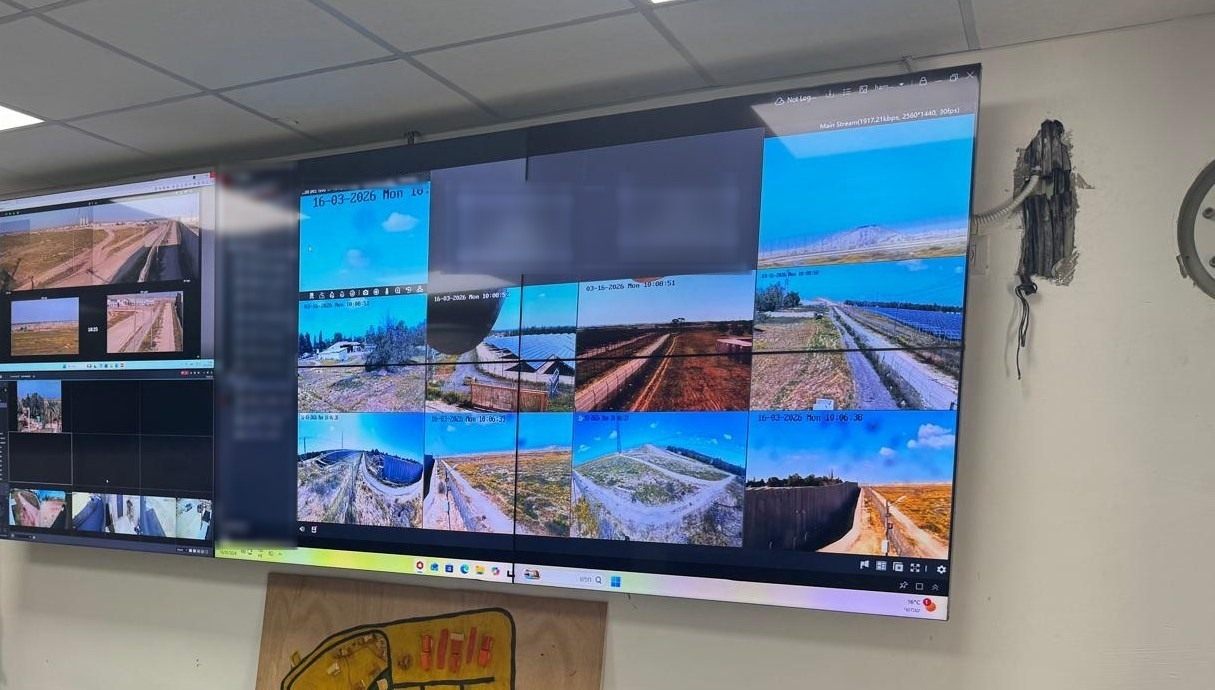
Ein kritischer Standort lässt sich über sein Netzwerk ebenso leicht stören wie über seinen Zaun. D-FENCE sichert beide Perimeter, den physischen und den digitalen, aus einer Hand: für kritische Standorte und kritische nationale Infrastrukturen.
Bedrohungen und Eindringversuche werden in Echtzeit erkannt und überwacht: Ihr Team sieht sie, während sie geschehen.
Schnelle Reaktion, ausgelegt gegen Dienstunterbrechungen.
Physische Sicherheit und Cybersicherheit in einer Ansicht, integriert in Ihre vorhandenen Leit- und Überwachungssysteme und in D-Command Control.
D-Cyber leistet vier Dinge, in Echtzeit: Es schützt kritische nationale Infrastrukturen vor digitalen Angriffen; es überwacht und erkennt Bedrohungen und Eindringversuche, während sie geschehen; es reagiert schnell, damit wesentliche Dienste weiterlaufen; und es integriert sich vollständig in die vorhandenen Leit- und Überwachungssysteme vor Ort.
Derselbe Ansatz steckt in D-Command Control. Sein Gateway wird ohne WLAN, Bluetooth und Mobilfunk ausgeliefert, ist per Hardware gegen unbefugtes Booten von externen Speichermedien geschützt, unterstützt gesicherte, isolierte Installationen und spricht über eine gesicherte API mit anderen Systemen. Umfang und Architektur werden projektspezifisch festgelegt.
Kritische Systeme, abgeschirmt gegen digitale Angriffe.
Bedrohungen und Eindringversuche, in Echtzeit identifiziert.
Schnelles Handeln hält wesentliche Dienste am Laufen.
Ereignisse gehen an die Leit- und Überwachungssysteme vor Ort.
Jedes Bild öffnet in voller Größe. Produktblätter erscheinen vollständig, genau so, wie D-FENCE sie veröffentlicht.
Ein 37-Sekunden-Rundgang durch die räumliche Plattform: von der Landesübersicht zum Stadtblock in 3D, Live-Tracking, Asset-Details mit Zustand, Notizen und Kontakten sowie Augmented-Reality-Führung, die Ihr Team punktgenau an die Stelle bringt.
Sieben Funktionen in unter 1 Minute 30 Sekunden: Zustand auf einen Blick, vom Land bis zur Straße, AR-Führung, mehrere Ziele in einer Ansicht, keine Orientierungspunkte nötig, Alarme und Wartung sowie Live-Tracking mobiler Einheiten.
Fünf Schritte von der Anfrage zum Nachweis: Ein Kunde legt die Aufgabe fest, eine Person in der Nähe macht das Foto, das System prüft die Aufnahme, ein kryptografischer öffentlicher Anker versiegelt sie, und ein verifizierter Bericht wird zugestellt.
Ort, Zeit, Richtung und Echtheit werden geprüft, die Datei wird manipulationssicher versiegelt. Danach erhält der Kunde einen Verifizierungsbericht als PDF mit QR-Code.
Übernehmen Sie ihn in Ihr Leistungsverzeichnis. Er beschreibt das System über seine Leistung: Jede Alternative muss jeden Punkt erfüllen.
Vorzusehen ist D-Cyber von D-FENCE Electronic Fencing and Security Systems Ltd. (zertifiziertes Qualitätsmanagement nach ISO 9001:2015) oder ein freigegebenes gleichwertiges System, das alle Anforderungen dieses Abschnitts erfüllt.
Cyberabwehr mit der Disziplin physischer Sicherheit: Sie schirmt kritische Standorte gegen digitale Angriffe ab, erkennt Eindringversuche in Echtzeit und fügt sich in die vorhandenen Systeme vor Ort ein.
Vor der Installation legt der Auftragnehmer das Datenblatt des Herstellers, die Montageanleitung und den Zonenplan zur Freigabe vor.
Nennen Sie uns Standort, Bedrohung und Perimeter. D-FENCE-Ingenieure schlagen die passende Barriere, Sensorik und Plattform vor, bereit für Ihren Errichter.
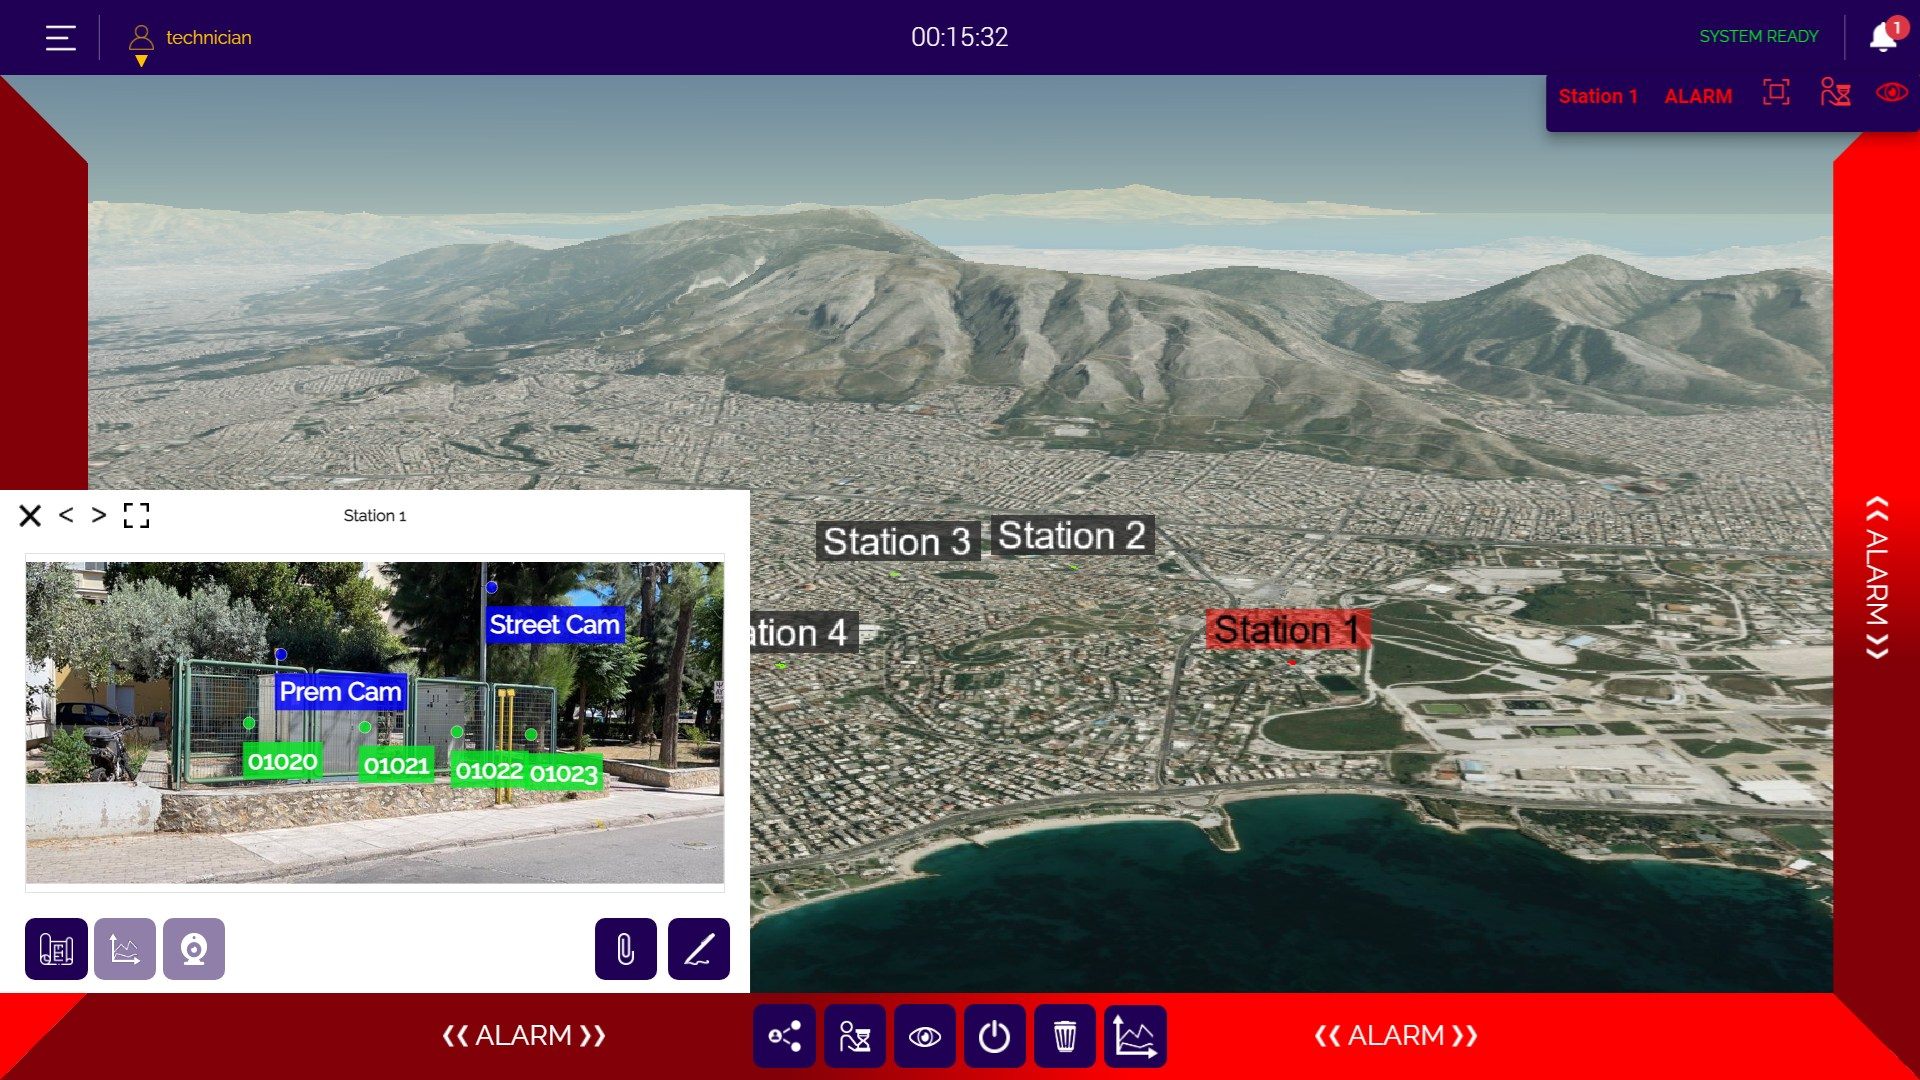
Alarme, die zwischen getrennten Systemen verloren gehen?
Jeder Sensor, jede Kamera, jeder Alarm auf einer georeferenzierten Karte. In der Leitstelle oder auf dem Smartphone.
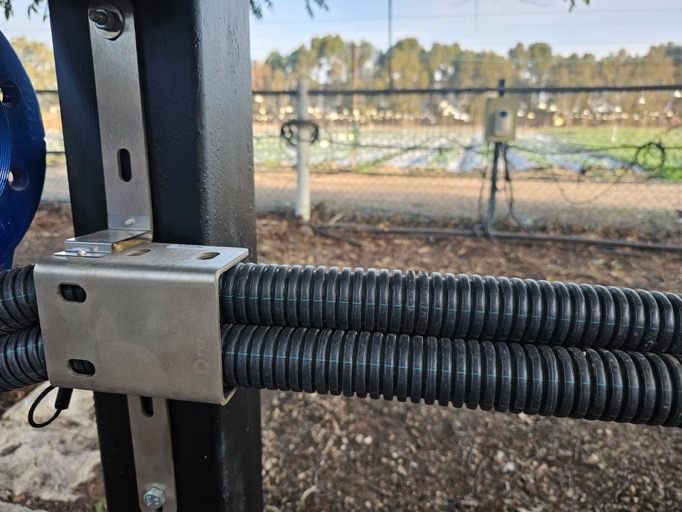
Werden Ihre Kupferkabel gestohlen?
Patentierte Sensoren an Schellen, Kabeltrögen und Schränken lösen Alarm aus, sobald Kupferkabel durchtrennt, herausgezogen oder abgeschraubt werden.
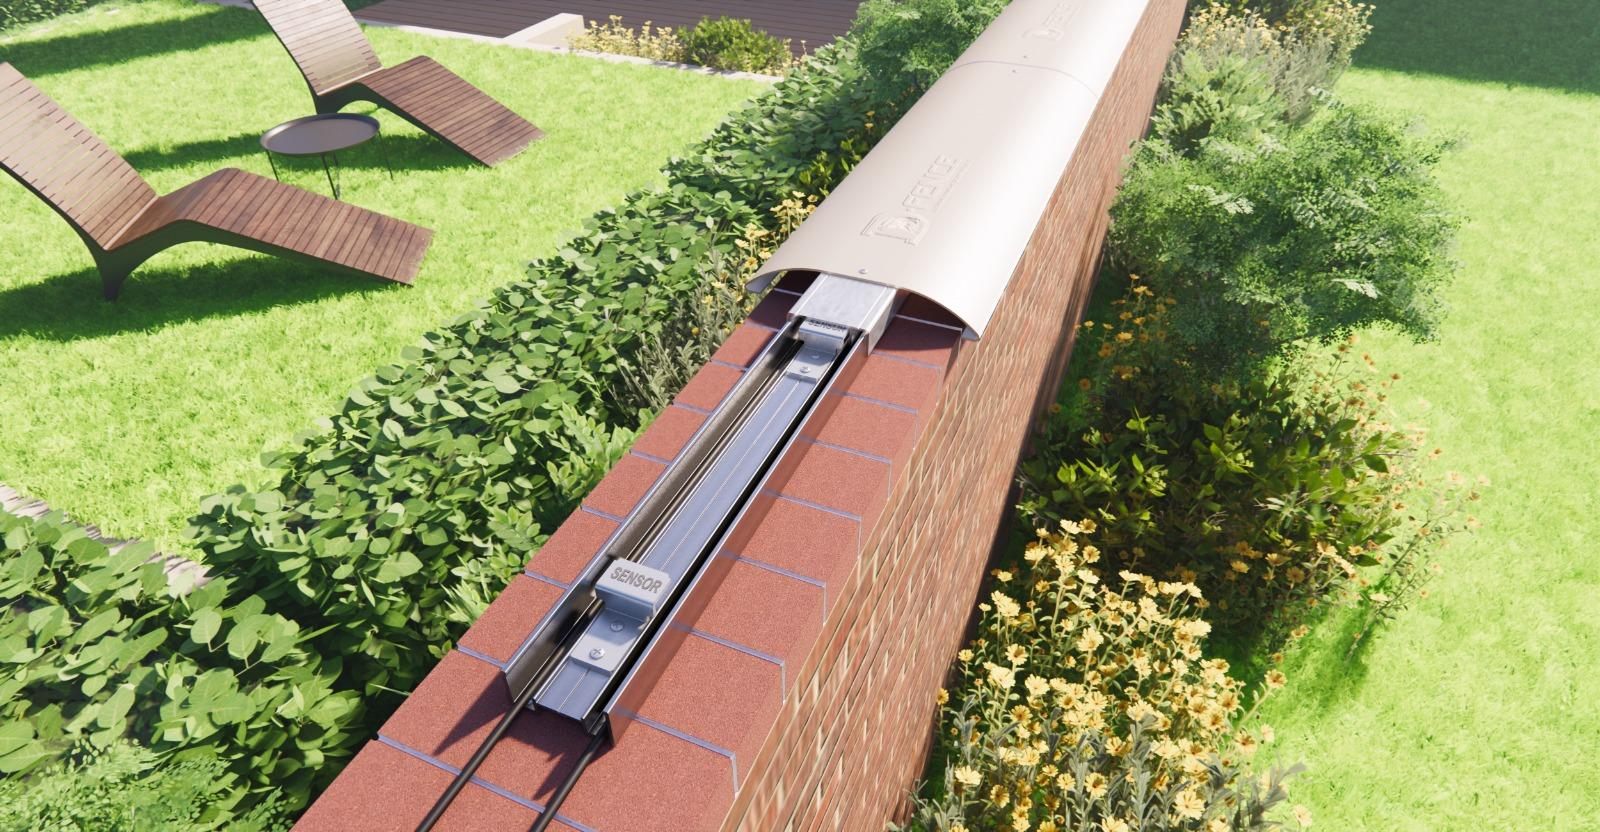
Mauern, die unbemerkt überklettert werden?
Ein ultraflacher Drucksensor, verborgen unter Mauerabdeckungen, Toren und Böden: Er meldet das Übersteigen und lässt die Gestaltung unberührt.
Produkte, Lösungen und Seiten